RLR-0105 ・ 公開 2026/11/18 ・ 更新 2026/11/19
CodexはPCのどこまで操作できる? サンドボックスのファイル・通信制限とWindowsの新方式
OpenAIが2026年11月18日にCodexのサンドボックス設計を解説。作業フォルダの書き込み、.gitの保護、ネット接続の既定制限、MCPサーバーの注意点、WindowsのMXC移行を初心者向けに整理します。
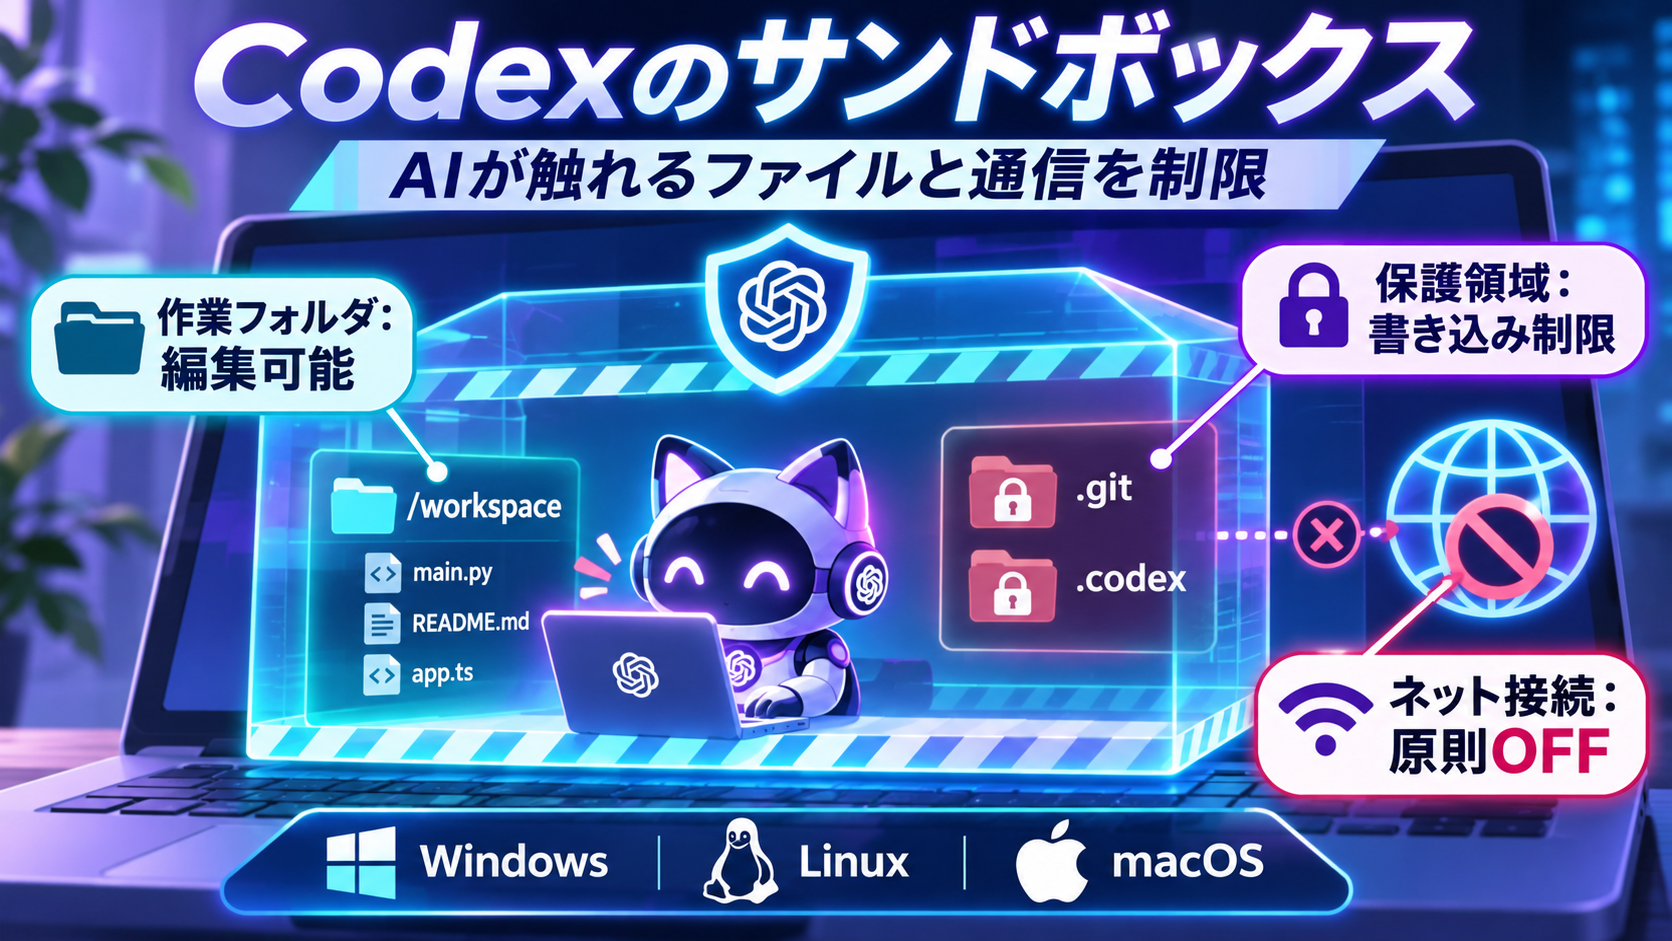
Codexにコード修正やテストを任せるとき、「AIがPC内の別のフォルダまで書き換えてしまわない?」「勝手にネットへ送信しない?」と気になる人もいるでしょう。
OpenAIは2026年11月18日、Codexがコマンドを実行する際のサンドボックスの仕組みを公式に詳しく説明しました。ポイントは、AIへの指示だけに頼らず、OS側の制限でアクセスできる範囲を区切ることです。
サンドボックスは何を守る?
サンドボックスは、Codexが実行するコマンドのファイル操作や通信を制限する仕組みです。権限プロファイルによって、どの場所へ書き込めるか、ネットワークへ接続できるかを定めます。
たとえば、写真整理を任せるなら写真フォルダへの書き込みを許し、外部送信は止める。コードの確認だけなら、ソースを読み取り専用にする、といった考え方です。
これは「Codexが何もできなくなる」という意味ではありません。必要な作業を許可し、不要な権限を渡さないための境界です。
作業フォルダは編集可能、.gitは保護
公式記事で紹介されている組み込みの :workspace 権限プロファイルでは、Gitリポジトリを作業場所にした場合、次のような制限が設けられます。
| 対象 | 公式記事で示された扱い |
|---|---|
| 作業フォルダ内の通常のソースコード | 書き込み可能 |
.git や .codex | 書き込みを制限 |
| 作業フォルダ外のファイル | OSの権限の範囲で広く読み取り可能 |
| 外部ネットワーク | 既定では無効 |
重要なのは、作業フォルダの外をすべて読めなくするわけではないこと。ビルドツールが外部のSDKやライブラリを読む必要があるため、読み取り権限は比較的広く取られています。APIキーを含む設定ファイルなどが読み取れる可能性にも注意が必要です。
また、ネット接続が無効なら依存パッケージのダウンロードなどもできません。必要に応じて権限を調整する仕組みです。
Windowsでは新しいMXC方式へ移行中
Windows版では、従来のACLや専用ユーザーなどを使う仕組みから、Microsoftの MXC(Microsoft eXecution Container) を利用した方式への移行が進められています。
OpenAIが説明する改善の狙いは、管理者権限が必要になるセットアップ、重いアクセス制御の処理、ホストPCに残る設定状態などの課題を減らすことです。
MXCではファイルやネットワークに加え、Windowsのデスクトップやクリップボードなどの権限も制御できます。公式記事では、Codex側の設定としてクリップボード操作や入力注入などを無効にする設計が紹介されています。
ただし、すべてのWindows環境で同じ新方式がすでに有効になっている、という発表ではありません。対応環境やCodexのバージョン、設定を確認してください。
MCPサーバーは別の注意が必要
Codexから外部ツールを呼び出すために使うMCPサーバーには、見落としやすい点があります。
公式記事によると、Codexのハーネスは、設定ファイルに登録されたstdio型MCPサーバーの起動コマンドを自動ではサンドボックス化しません。サーバーに必要なアクセス範囲を一律に推測できないためです。
つまり、Codex本体のコマンド実行に制限があっても、追加したMCPサーバーまで同じ制限で守られていると考えるのは危険です。
OpenAIは、codex sandbox --permission-profile ... -- コマンドでMCPサーバーの起動処理を包み、ファイル・通信の権限を明示する例を公開しています。これは設定に慣れた開発者向けの方法なので、初心者はまず信頼できるMCPサーバーだけを追加することから始めるのがよいでしょう。
今日から確認したいこと
Codexを使っている人は、まず次の3点を見直すと理解しやすいです。
- 作業対象のフォルダはどこか。 編集を許す範囲が想定どおりか確認する。
- ネット接続は本当に必要か。 依存関係の取得など、必要な用途に絞って許可する。
- MCPなど追加ツールの権限は別に確認したか。 Codex本体の保護をそのまま引き継ぐとは限らない。
サンドボックスは万能な防壁ではありません。公式記事も、Gitに表示されない依存パッケージの改変など、制限の外側へ影響が波及する可能性を説明しています。
まとめ
今回の発表は、Codexの新しい便利ボタンの紹介ではなく、AIにPCの作業を任せるとき、どこまで任せるかを技術的に制御する仕組みの解説です。
「作業フォルダは編集できる」「重要な設定領域は保護する」「ネット通信は既定で制限する」「追加MCPの権限は別に考える」。この4点を覚えておくだけでも、Codexの安全設定を理解しやすくなります。
SOURCES